

JWF-SecureClient
现代化的生产环境除了生成和处理测试结果外,越来越多地涉及密码密钥、车辆及零部件身份信息、Flash 内容以及物流登记信息等安全关键数据。
与此同时,随着欧盟《网络韧性法案》(Cyber Resilience Act,CRA)等监管要求的不断提高,企业对数据安全、可追溯性以及系统完整性的要求也日益严格。
联系我们
JW Froehlich 机械制造有限公司
数字化解决方案销售团队
sales@jwf.com
+86 411 86882722
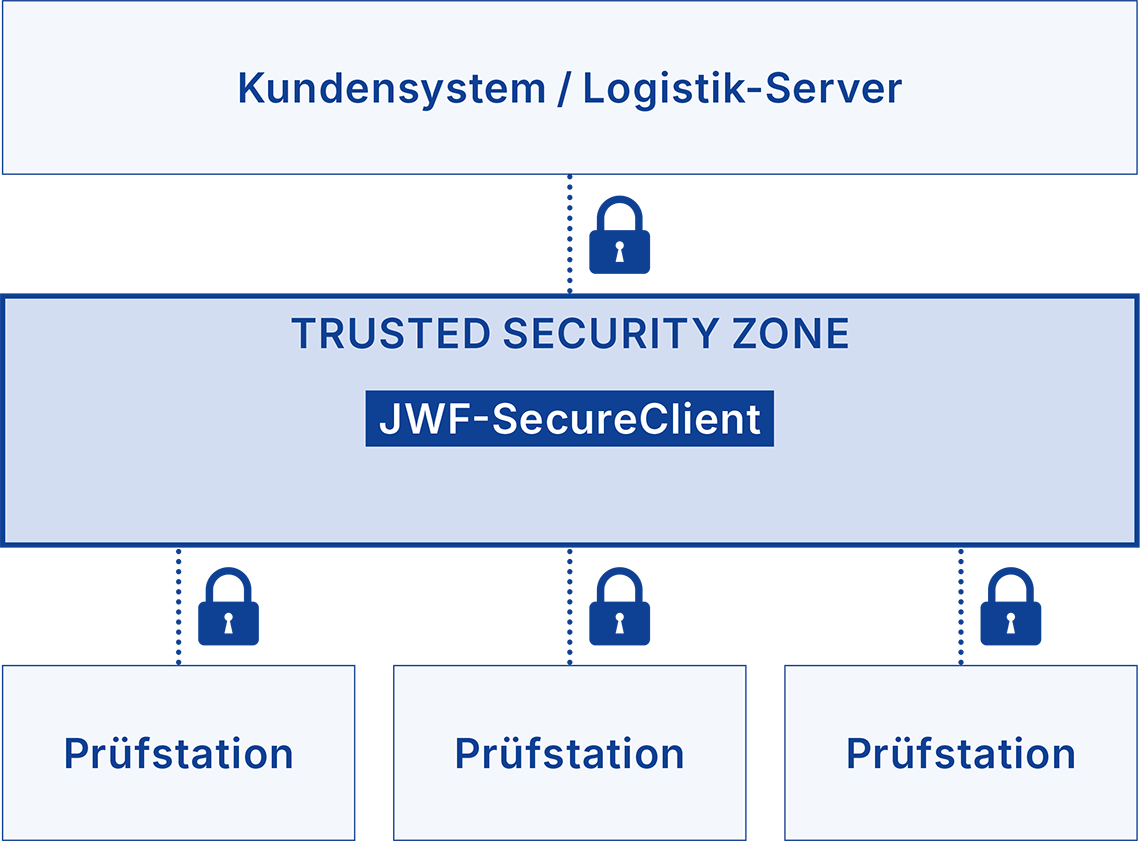
JWF SecureClient 是生产 IT 环境中的一个核心安全组件,它将关键安全功能整合到一个受控架构中。关键安全操作(包括密钥生成、挑战-响应认证和闪存加密)均在受保护的服务器核心中进行。
设计原则
- 集中式密钥生成与管理
- 在测试电脑上安全传输主密钥
- 服务器端闪存加密
- 采用非对称加密数据交换的安全物流连接
- 注册信息不完整时的流程互锁
典型的生产线风险场景
- 分散式运行的测试站点可能成为网络攻击的切入点,从而导致安全关键型生产流程遭到破坏。
- 未加密或保护措施不足的 Flash 内容存在被针对性工业间谍窃取或利用的风险。
- 如果缺乏集中式控制或保护措施不足,密码学密钥可能被窃取或滥用。
- 物流登记信息缺失或存在错误,可能危及整个生产流程的完整性。
- 文档记录不完整会增加企业向审计机构和监管部门提供合规证明的难度。
JWF-SecureClient 通过建立明确定义的可信安全区域(Trusted Security Zone),并对安全关键型流程实施服务器端控制,有效降低上述风险。
技术亮点
技术亮点
- 防篡改密钥管理
安全实现用于安全硬件扩展(Secure Hardware Extensions)的标准化AUTOSAR948流程 (SHE) - 服务器内核中的挑战-响应认证
主密钥在JWF SecureClient中得到安全保护 - 采用非对称加密的物流集成
例如使用OpenPGP、ElGamal、SHA-512等技术 流程互锁:只有在客户系统提供经过验证的反馈后,测试项目才会离开测试室 - 客户定制软件的集成 在受保护的服务器环境中安全处理敏感的客户数据
| 基于网页 | 无需安装客户端 |
|---|---|
| 集成化 | 通过 Identity Provider 实现简便的用户身份与权限管理 |
| 易用 | 无需加密狗 |
| 灵活 | 按需组合模块,为每个用户角色提供合适的许可 |
| 高性价比 | 按实际使用付费 |
| 直观 | 友好的用户界面设计,提升工作效率 |
| 强大 | 持续整合所有用户的专业经验与技术知识 |
| 持续更新 | 每年两次远程更新,安装最新功能并保障可靠质量 |
| 安全 | 定期远程安全更新 |